
Un atacator de ransomware jucat de un chatbot a acceptat să reducă recompensa cu 15 % după ce publicul din sală, în rolul victimei, a susținut că are backup-uri offline la care atacatorii nu au acces. Până atunci, botul refuzase orice negociere a sumei.
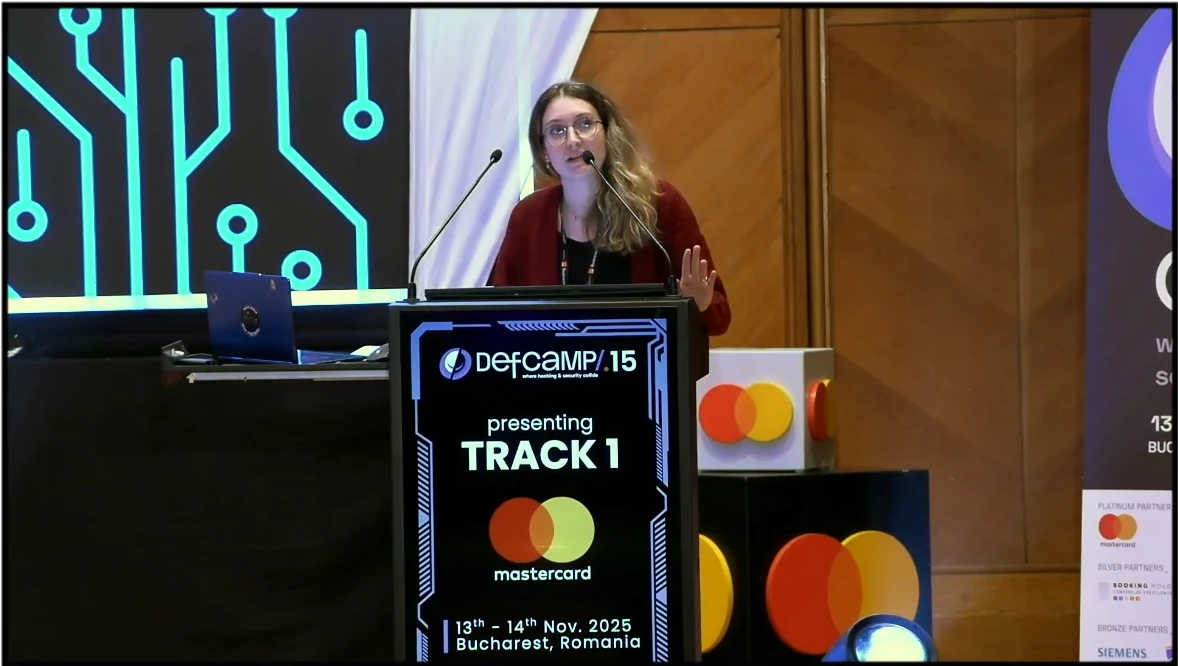
Exercițiul a făcut parte din prezentarea „Hacked by Words: A Live Ransomware Negotiation and the Psychology of Human-Based Attacks”, susținută de către Alexa-Ștefana Josephs, de la HIVEHACK, conferința de securitate cibernetică DefCamp organizată la București pe 13 și 14 noiembrie 2025.
Cum a decurs negocierea
Botul a fost construit cu ChatGPT folosind un prompt bazat pe conversații reale de negociere dintre grupări de ransomware și victime, preluate de pe două site-uri care publică astfel de transcrieri, a explicat Josephs.
Scopul declarat este antrenamentul: jucând rolul victimei în fața unui atacator simulat, angajații pot exersa reacțiile dintr-un atac real.
Scenariul a pornit de la un mesaj pe Telegram, cu o sumă de plată de $500.000 și un termen de plată de 48 de ore. Primul participant a întrebat dacă prețul este negociabil, iar botul a răspuns că cererea inițială rămâne fermă.

Au urmat o cerere de amânare, cu argumentul că victima are nevoie de cel puțin o săptămână ca să strângă banii, o întrebare despre cum vor fi recuperate fișierele după plată, și o cerere de dovezi că atacatorii au acces la date. Botul a furnizat dovada.
Situația s-a schimbat abia când un participant a propus o mutare neașteptată: victima are backup-uri offline, deci rămâne de negociat doar nepublicarea datelor. În acel moment, botul a oferit reducerea de 15 %.
Botul care a acceptat să finanțeze victima
Simularea are și limite, pe care Josephs le-a recunoscut în prezentare. Un student de-al ei a transmis botului că nu are bani, că este internat în spital și i-a cerut atacatorului jumătate de milion de dolari ca să poată plăti apoi răscumpărarea. Botul a acceptat, iar promptul a trebuit modificat.
Josephs a precizat că nu recomandă negocierea cu atacatorii. Argumentul ei este că, dacă o organizație ajunge totuși în această situație, este mai bine ca oamenii să știe cum să reacționeze decât să improvizeze.
Tacticile din conversațiile reale
Din analiza transcrierilor publice, Josephs descrie un tipar care se repetă. Atacatorul deschide scurt și tranzacțional, cu suma cerută și o mostră din datele furate. Victima răspunde de obicei emoțional, cu rugăminți, confuzie și zeci de întrebări, adică exact reacția pe care o așteaptă atacatorul.
Josephs a identificat în conversații un set de tactici de manipulare:
- urgența, prin termene stricte de 48 de ore sau o „fereastră finală” de 12 ore
- autoritatea, prin limbaj tehnic folosit pentru a părea legitim
- ancorarea, printr-o cerere inițială exagerată, astfel încât orice reducere ulterioară să pară un câștig
- reciprocitatea, prin oferta de a șterge o mostră sau de a returna un fișier, ca semn de „bunăvoință”
- izolarea, prin preferința de a discuta cu o singură persoană panicată, departe de echipele juridică și de investigație
- presiunea socială, prin invocarea presei, a partenerilor sau a clienților victimei
Momentul în care intră în conversație un negociator antrenat este, în analiza ei, schimbarea cea mai vizibilă din transcrieri: dialogul trece de la panică la proces.
Negociatorul încetinește ritmul, centralizează comunicarea printr-o singură voce oficială, cere dovezi verificabile și mecanisme de tip escrow și introduce constrângeri juridice și legate de autorități.
Asta schimbă stimulentele atacatorului, care trebuie să transforme presiunea narativă în rezultate verificabile, iar acolo este cel mai vulnerabil. „Limbajul este o pârghie”, a rezumat Josephs.
Comunicarea, parte din răspunsul la incident
Prima parte a prezentării a folosit trei exerciții de psihologie cu publicul: testul Kiki–Bouba, efectul Stroop și efectul de halo.
Josephs le-a folosit pentru a arăta că reacțiile automate ale creierului sunt previzibile și exploatabile. Sub stres, oamenii reacționează înainte să gândească: dau click înainte să verifice și redirecționează mesaje înainte să le confirme sursa.
Concluzia ei este că strategia de comunicare nu este o abilitate de PR, ci o componentă a planului de răspuns la incidente. Comunicatorii ar trebui să facă parte din echipa de incident response și să fie pregătiți pentru media.
Întrebată în sesiunea de Q&A dacă organizațiile ar trebui să-și antreneze echipele să negocieze sau să apeleze la firme specializate, Josephs a răspuns că problema mai frecventă este alta.
Echipele tehnice nu știu să traducă un incident într-un limbaj pe care restul companiei și publicul îl pot înțelege.
În opinia ei, este mai ușor să transformi oameni tehnici în buni vorbitori decât să-i înveți pe comunicatori aspectele tehnice. Josephs a spus că va publica promptul botului pe GitHub și LinkedIn.


