Android
-
GhostMap: aplicație Android fără permisiuni blochează dispozitivul în reboot loop
O vulnerabilitate în Android, denumită „GhostMap”, permite unei aplicații special construite să forțeze un dispozitiv într-o buclă de repornire și imposibil de oprit prin mijloace obișnuite.
-
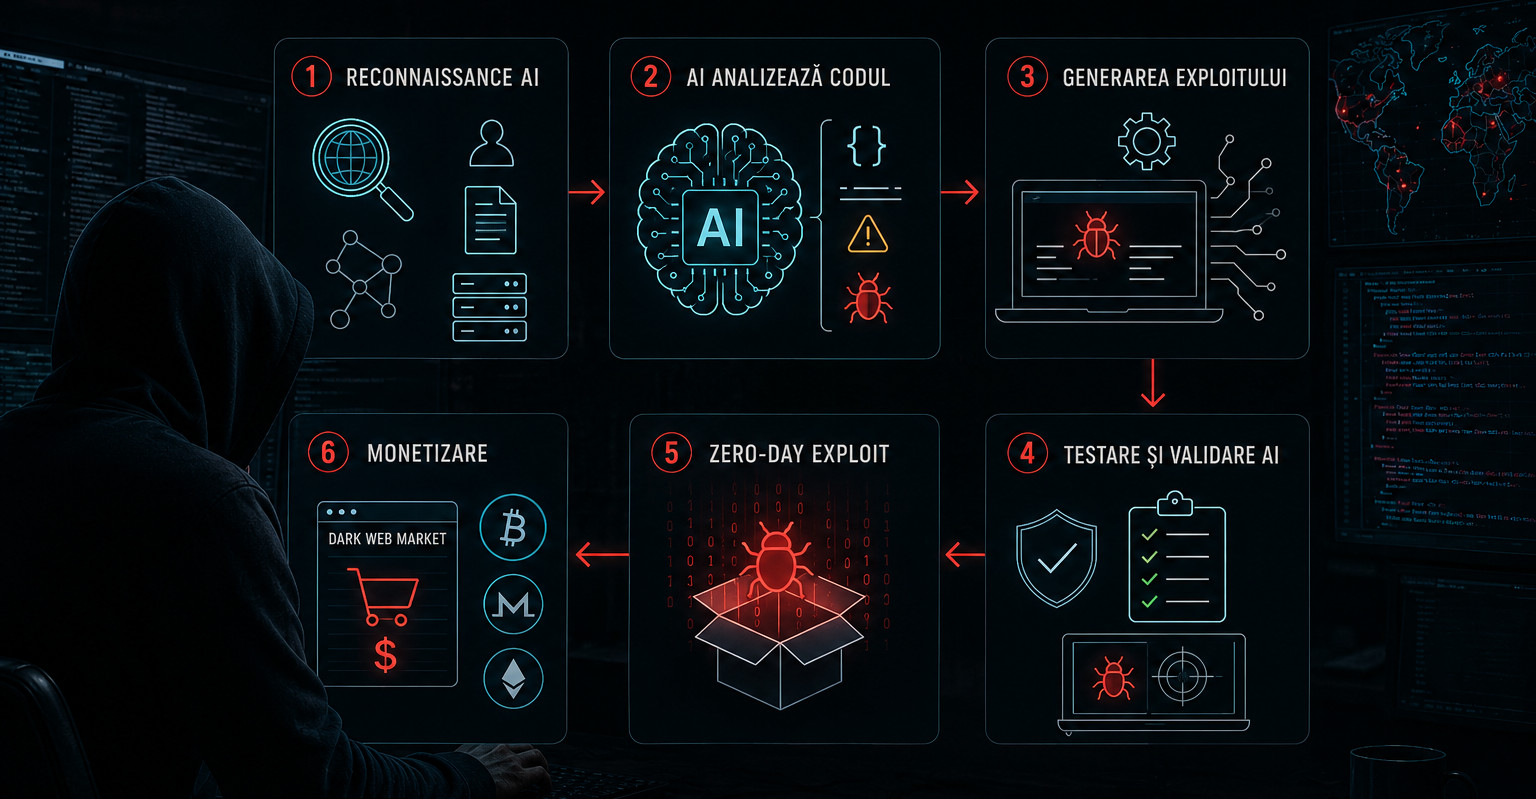
Google: atacatorii folosesc AI pentru a crea exploituri zero-day și malware autonom
Pentru prima dată, analiștii de securitate au identificat un exploit zero-day care din evaluările lor pare a fi fost creat cu ajutorul inteligenței artificiale de către un grup de criminalitate cibernetică.
-
Malware-ul TrickMo pentru Android folosește rețele opace pentru fraude bancare
O variantă actualizată a troianului bancar TrickMo pentru Android vizează utilizatori din Franța, Italia, și Austria și a migrat comunicarea de comandă și control în rețeaua descentralizată The Open Network (TON).
-
Samsung repară vulnerabilitate zero-day exploatată activ în Android
Samsung a lansat actualizări de securitate pentru a repara o vulnerabilitate critică de tip out-of-bounds write (CVE-2025-21043) descoperită într-o librărie third-party folosită de aplicațiile de mesagerie pentru vizualizarea imaginilor.
-
Dispozitivele Android se vor restarta automat dacă rămân blocate 3 zile
Google introduce în sistemul de operare mobil Android funcția de repornire automată atunci când dispozitivul este blocat timp de trei zile consecutive.
-
Google repară în Android două zero-days exploatate în atacuri
Actualizările de securitate pentru Android din luna aprilie repară două vulnerabilități care au fost exploatate ca zero-days într-un număr limitat de atacuri ce vizează ținte specifice.
-
Google repară în Android zero-day exploatat pentru deblocarea telefonului unui activist
Buletinul de securitate Android de la Google pentru luna martie cuprinde 43 de vulnerabilități reparate, inclusiv un zero-day (CVE-2024-50302) exploatat anul trecut în decembrie de către serviciul de informații din Serbia pentru a debloca telefonul unui student activist.
-
SparkCat, malware pentru Android și iOS care îți fură criptomonedele
Aplicații mobile aparent legitime din Google Play și App Store au fost compromise cu malware-ul SparkCat ce vizează golirea portofelelor de criptomonedă prin procesare OCR a imaginilor pentru a extrage texte cu date sensibile.