phishing
-
Atac fără malware asupra conturilor Signal ale unor oficiali din Europa
Serviciile de informații germane au emis un avertisment privind atacuri de phishing ce vizează accesul la conturi de Signal cu o tactică care evită complet utilizarea de malware sau exploatarea unor vulnerabilități.
-
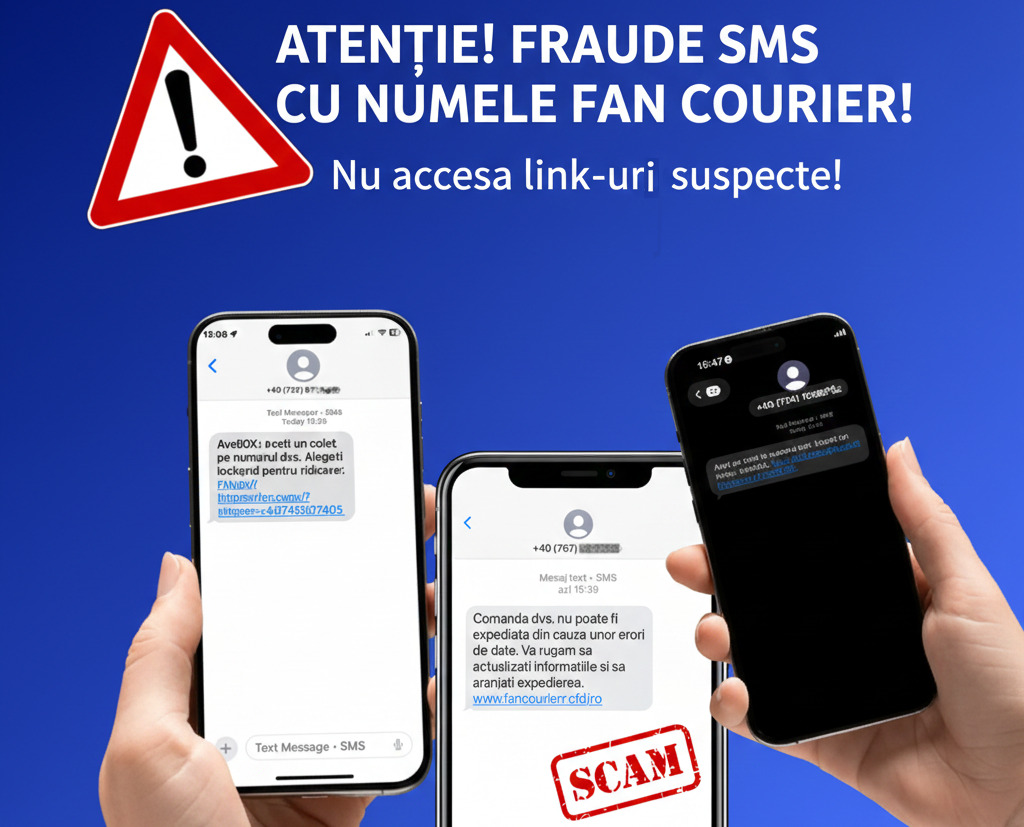
Alertă de smishing, escrocii trimit mesaje în numele FAN Courier
Directoratul Național de Securitate Cibernetică (DNSC) avertizează asupra unei intensificări a campaniilor de phishing prin SMS, în care atacatorii folosesc identitatea companiei de curierat FAN Courier pentru a fura date personale și bancare.
-
Serviciul de phishing VoidProxy vizează conturi Microsoft și Google
O platformă phishing-as-a-service (PhaaS) inovatoare și extrem de evazivă denumită VoidProxy, permite atacatorilor să fure conturi Microsoft și Google, inclusiv cele protejate prin sisteme single sign-on (SSO) cu furnizori terți precum Okta. VoidProxy foloseste tehnica adversary-in-the-middle (AitM) pentru a intercepta în timp real fluxurile de autentificare, capturând nu doar credențialele utilizatorilor, ci și codurile MFA…
-
Hackerii ruși evită protecția MFA în Gmail prin atacuri phishing complexe
Un grup de hackeri ruși a compromis conturile Gmail ale unor ținte vizate în atacuri ce s-au bazat pe tehnici avansate de inginerie socială pentru a fura coduri necesare aplicațiilor cu acces la conturile Google.
-
Apple Safari permite atacuri BitM eficiente pentru a fura date de logare
O vulnerabilitate în browserul Safari permite atacatorilor să fure date de logare ale utilizatorilor vizați prin atacuri de tip Browser-in-the-Middle (BitM) fără a trezi vreo suspiciune.
-
IMM-urile de pe Facebook vizate în campanie de phishing
O nouă escrocherie sofisticată menită să fure informații personale vizează administratorii de conturi Facebook Business ai afacerilor mici din România și din alte țări.
-
Hackeri statali exploatează zero-day în Google Chrome într-o operațiune de spionaj
Recent, un grup de actori statali a exploatat o vulnerabilitate zero-day, identificată ca CVE-2025-2783, în browserul Google Chrome pentru o operațiune de spionaj denumită ForumTroll ce viza publicații media și instituții educaționale din Rusia.
-
Breșa de la Orange expune clienții riscurilor de fraudă cibernetică
Directoratul Național de Securitate Cibernetica a emis o alertă cu privire la breșa sistemelor Orange Group de săptămâna trecută, avertizând că au fost afectate și date ale unor organizații publice și private din România.
-
Furnizorii de servicii medicale vizați de o campanie de phishing
Casa Națională de Asigurări de Sănătate (CNAS) din România a emis un avertisment cu privire la o campanie de tip phishing care vizează furnizorii de servicii medicale.
-
Hackerii ruși compromit conturi Signal folosind coduri QR malițioase
Câteva grupuri de actori statali din Rusia au lansat campanii phishing menite să compromită conturi pentru serviciul de mesagerie Signal prin exploatarea funcției legitime de conectare a mai multor dispozitive.