RCE
-
Peste 1.000 de servere GitLab rămân expuse unei vulnerabilități critice exploatate activ
Peste 1.000 de servere GitLab accesibile public rămân neactualizate pentru o vulnerabilitate de severitate maximă, identificată ca CVE-2026-97229 și exploatată activ pentru a obține execuția de cod de la distanță.
-
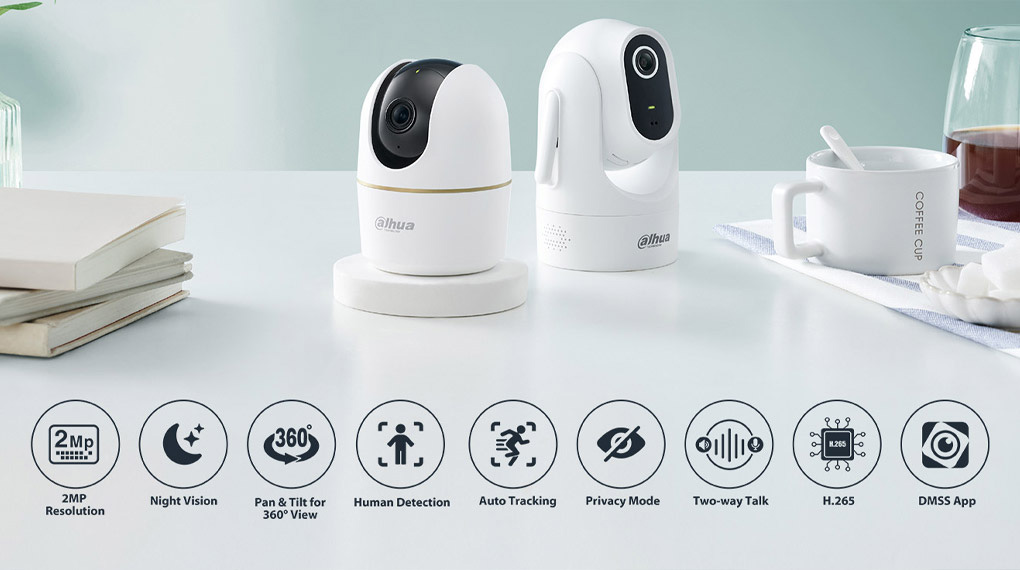
Vulnerabilități în camerele Dahua Hero C1 pemit accesul neautentificat
Două vulnerabilități critice în firmware-ul camerelor inteligente Dahua Hero C1 (DH-H4C) pot fi exploatate pentru a permite unui atacator de la distanță să preia complet controlul dispozitivului și să execute comenzi fără a fi nevoie de autentificare.
-
Sute de modele de imprimante pot fi compromise de la distanță
Aproape 750 de modele de imprimante Brother, Fujifilm, Ricoh, Toshiba și Konica Minolta suferă de vulnerabilități ce pot fi exploatate pentru pivotare în rețea sau execuție de cod de la distanță (RCE).
-
Cisco repară vulnerabilități RCE critice în ISE și ISE-PIC
Cisco atrage atenția asupra a două vulnerabilități critice în Cisco Identity Services Engine (ISE) și Passive Identity Connector (ISE-PIC), care pot fi exploatate de la distanță, fără autentificare.
-
Vulnerabilitate critică afectează peste 700 de instanțe Roundcube din România
Peste 700 de instalări ale aplicației Roundcube pentru webmail din România sunt vulnerabile la o problemă de securitate critică ce poate fi exploatată foarte ușor.
-
Hackeri chinezi exploatează RCE în Cityworks pentru a livra malware
Experții de la Cisco Talos au observat atacatori chinezi exploatând CVE-2025-0994, o vulnerabilitate ce permite execuția de cod la distanță în platforma Cityworks de management al echipamentelor din rețea.
-
Erori critice în Ingress NGINX permit controlul unui cluster Kubernetes
Patru vulnerabilități critice, denumite IngressNightmare, afectează controllerul Ingress NGINX pentru Kubernetes, permițând execuția de cod fără autentificare și accesul neautorizat la secretele din namespace-uri. Peste 6.500 de clustere, inclusiv de la Fortune 500, sunt vulnerabile.
-
Februarie, luna cu cele mai multe atacuri ransomware revendicate
Februarie a fost o luna cu cele mai multe atacuri ransomware revendicate de către infractorii cibernetici. Aproape o treime din victimele totale au fost revendicate de gruparea Cl0p.
-

Meta repară vulnerabilitate critică în platforma de modele AI Llama
Meta a reparat în platforma open-source de modele de inteligență artificială (AI) Llama o vulnerabilitate critică ce putea permite unui atacator la distanță să execute cod pe servere.