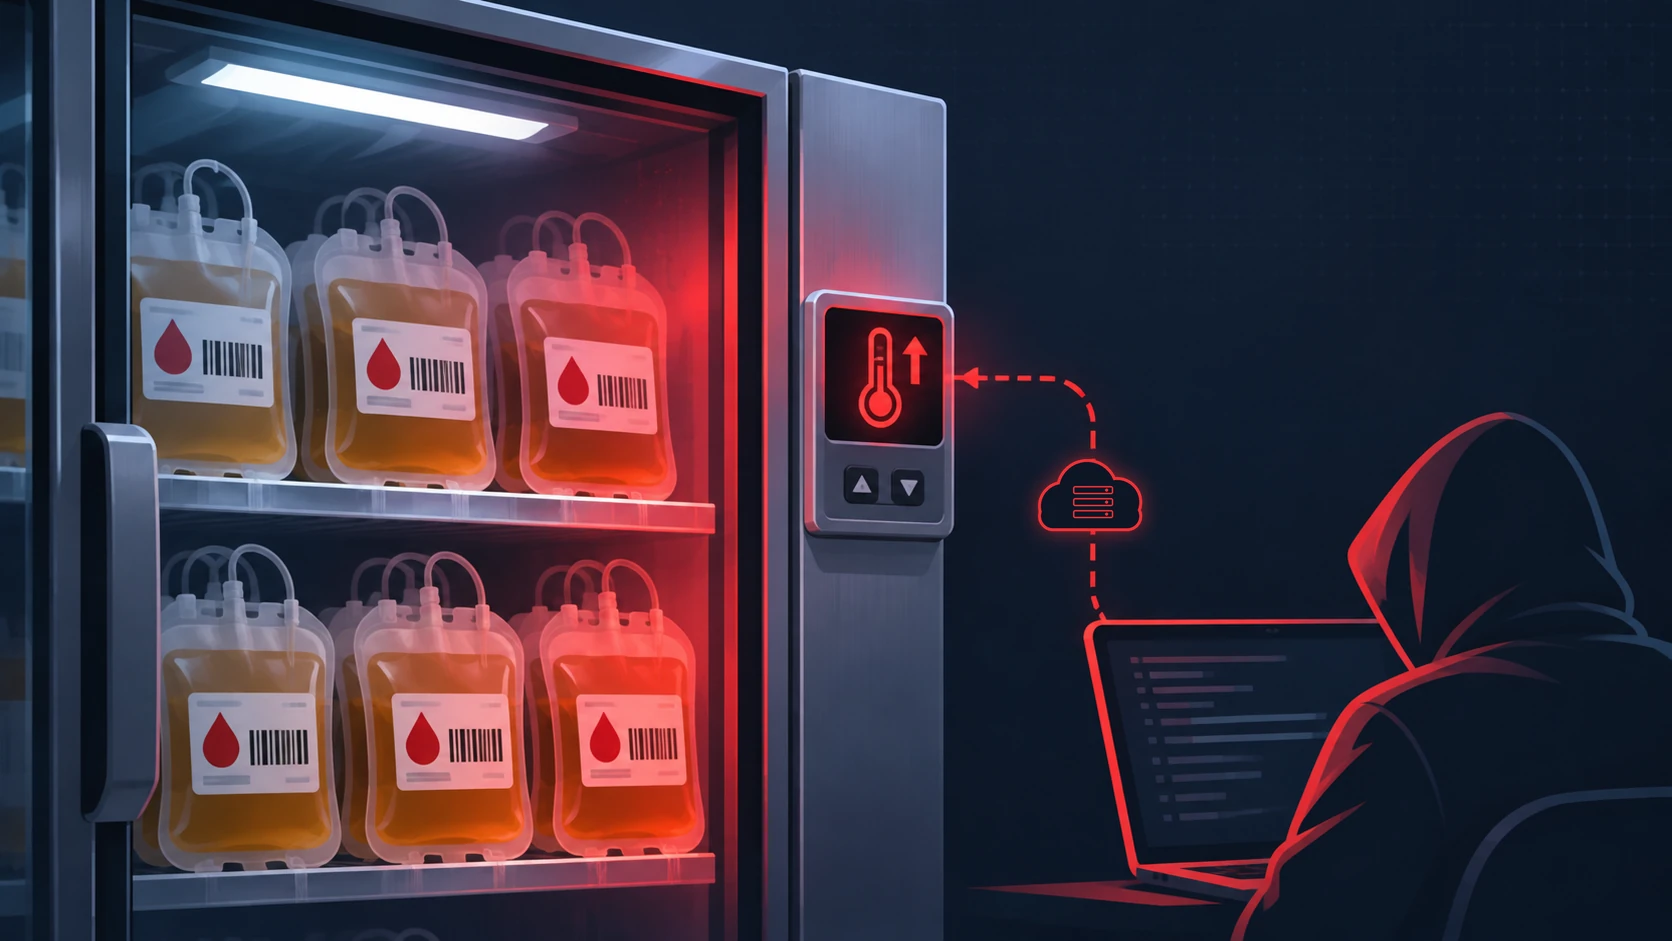
Hackerii au crescut temperatura în camerele frigorifice în care Établissement français du sang (EFS), serviciul național francez de transfuzii sanguine, păstrează plasmă și eșantioane biologice.
Breșa s-a produs la Coolworld, furnizorul echipamentelor frigorifice, iar alarmele au permis securizarea produselor înainte de orice pierdere.
Incidentul a avut loc pe 2 noiembrie și a afectat instalațiile de supraveghere și control ale camerelor frigorifice echipate cu soluția furnizorului, potrivit EFS.
În camerele frigorifice din centrele de preparare și distribuție ale EFS sunt păstrate produse sanguine înainte de livrarea către spitale, precum și eșantioane destinate biobăncilor instituției. Echipamentele afectate conțineau pungi de plasmă pentru transfuzii și pungi de plasmă destinate fracționării, pentru fabricarea de medicamente.
Sistemele de supraveghere și alarmă ale EFS au semnalat rapid anomaliile. Unele echipamente au fost readuse sub control fără efecte asupra produselor și eșantioanelor. Altele au fost scoase din funcțiune, iar produsele din interior au fost mutate preventiv în alte instalații.
„Nu a fost identificat niciun impact sanitar și nu este de declarat nicio pierdere de produse sanguine”, precizează EFS, care spune că recoltarea și distribuția sângelui continuă.
Conform Le Canard enchaîné, unitățile au fost reprogramate să atingă 110 grade; în mod normal ele sunt menținute la minus 30 de grade Celsius. EFS nu a confirmat valoarea.
Vulnerabilitatea, la un furnizor terț
Coolworld, o companie olandeză care închiriază echipamente pentru controlul temperaturii, a confirmat pe 4 noiembrie incidentul, care a vizat software-ul de monitorizare la distanță folosit în sistemele de refrigerare.
Compania susține că vulnerabilitatea ține de o componentă a unui furnizor terț, aflată în afara controlului său direct, și că doar un număr limitat de unități Coolworld au fost afectate.
Echipele tehnice ale EFS lucrează cu Agenția Națională pentru Securitatea Sistemelor Informatice (ANSSI) și cu Ministerul Sănătății, iar monitorizarea funcționării și a temperaturilor tuturor echipamentelor a fost întărită.
Niciuna dintre cele două organizații nu a indicat cine se află în spatele atacului.
În octombrie, atacatorii au compromis controlere frigorifice Danfoss AK-SM/AK-SC și Copeland/Dixell XWEB din supermarketuri franceze și au activat de la distanță funcțiile de dezghețare, ceea ce a obligat magazinele să arunce produse proaspete și congelate.
La începutul lunii noiembrie, un al doilea val a lovit peste 115 magazine din Belgia, Țările de Jos, Suedia, Luxemburg, Irlanda și Estonia.
Directorul Sabcobel, furnizorul sistemelor frigorifice din mai multe locații afectate, a declarat pentru RTL că atacatorul a exploatat aceeași vulnerabilitate ca în Franța.