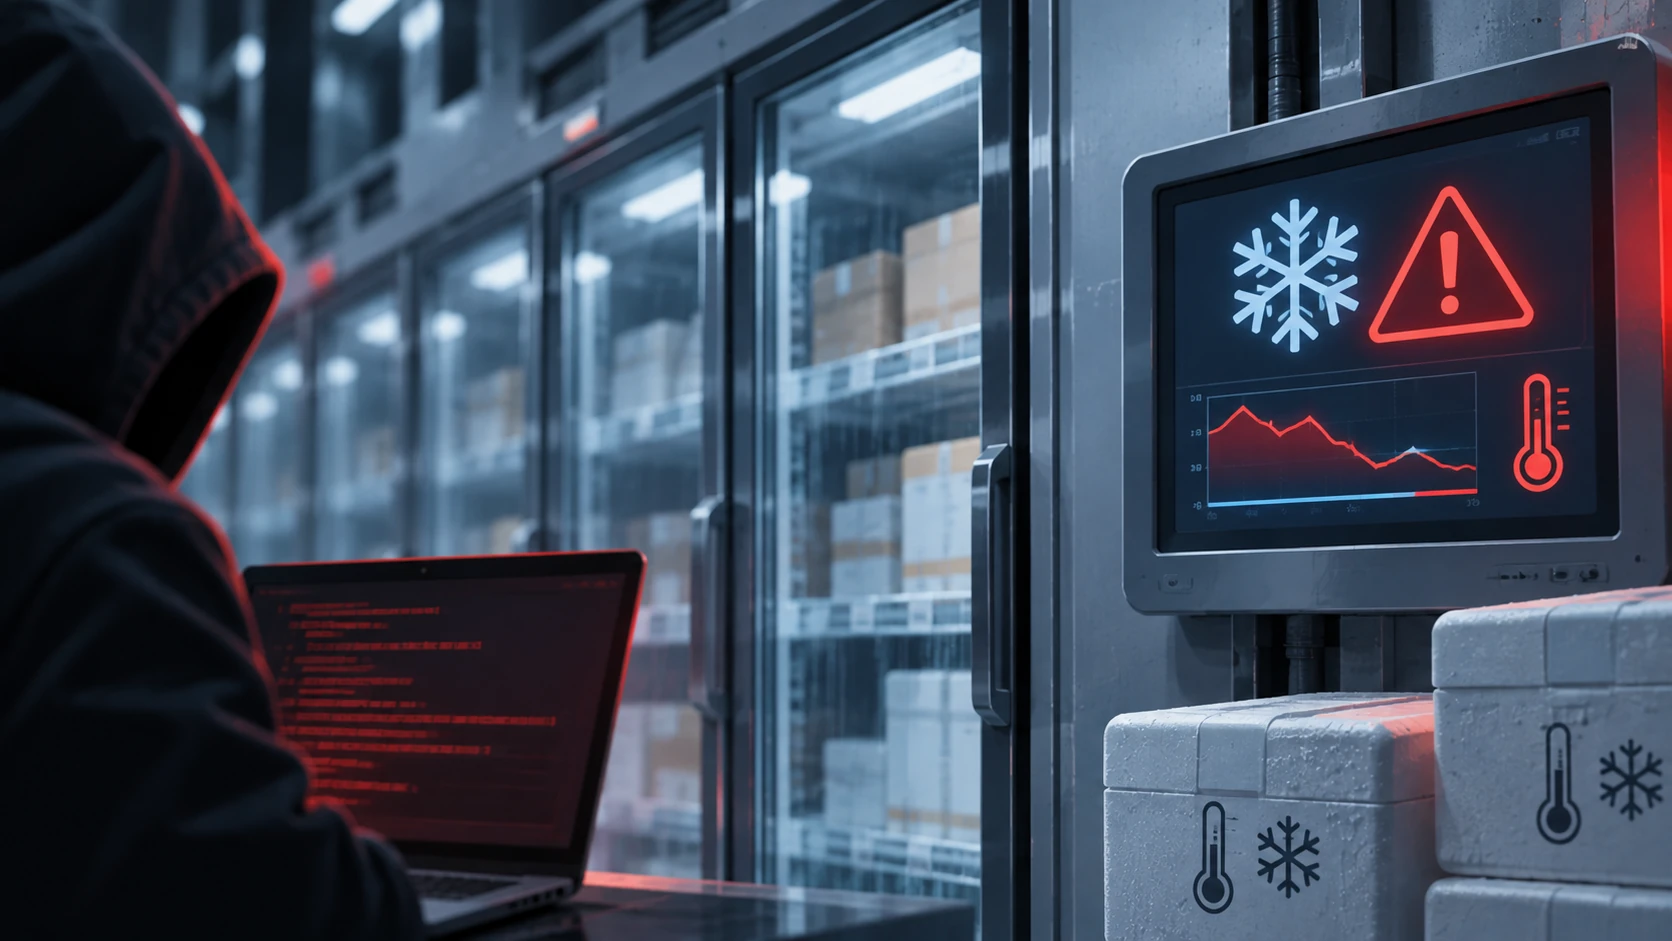
Cinci agenții federale americane au emis pe 5 noiembrie un avertisment comun privind activitatea cibernetică malițioasă îndreptată împotriva sistemelor de refrigerare industrială și de monitorizare a lanțului de frig, solicitând operatorilor să ia măsuri imediate pentru a-și proteja infrastructura.
Agenția pentru Securitate Cibernetică și Securitatea Infrastructurii (CISA), Biroul Federal de Investigații (FBI), Departamentul pentru Sănătate și Servicii Umane (HHS), Departamentul Agriculturii al SUA (USDA) și Departamentul Transporturilor (DOT) au publicat împreună un buletin informativ în care descriu amenințările active la nivel global.
Potrivit documentului, actori malițioși vizează controlere electronice de temperatură și controlere comerciale de refrigerare din supermarketuri și depozite frigorifice, exploatând vulnerabilități în dispozitive neactualizate sau accesibile prin internet.
Dacă sunt exploatate cu succes, aceste vulnerabilități – care includ ocolirea autentificării, injectarea arbitrară de cod și configurații slabe – pot permite atacatorilor să modifice de la distanță setările sistemelor și să forțeze unitățile în cicluri continue de încălzire și dezghețare.
Consecințele potențiale includ pierderi masive de stocuri, pericol de incendiu, reducerea duratei de viață a echipamentelor și, indirect, riscuri pentru consumatori dacă produsele sunt consumate după o depozitare neconformă.
De asemenea, atacatorii pot provoca o „condiție de lipsă a vizibilității”, blocând accesul operatorilor la datele curente privind temperaturile.
„Fiecare organizație care depinde de sistemele de refrigerare și monitorizare ar trebui să presupună că ar putea fi o țintă”, a declarat Chris Butera, director executiv adjunct interimar pentru securitate cibernetică la CISA. „Vă îndemnăm să consultați avertizarea comună și să acționați acum pentru a elimina vulnerabilitățile de securitate cunoscute.”
Brett Leatherman, directorul operațiunilor Diviziei Cibernetice a FBI, a subliniat că sistemele de refrigerare industrială și de monitorizare a lanțului de frig „protejează alimente, medicamente și alte produse sensibile la temperatură, ceea ce le face ținte atractive pentru actorii cibernetici malițioși”.
Sectoarele vizate includ sănătatea și sănătatea publică, sectorul chimic, alimentar și agricol, precum și transporturile – domenii care utilizează pe scară largă aceste sisteme pentru monitorizarea automată și de la distanță a temperaturilor, înregistrarea continuă a acestora, gestionarea ciclurilor de dezghețare și optimizarea consumului de energie.
Agențiile recomandă operatorilor să elimine imediat expunerea sistemelor de control la internetul public, să izoleze dispozitivele de tehnologie operațională în rețele locale virtuale dedicate, să impună politici stricte de parole – inclusiv schimbarea parolelor implicite și implementarea autentificării multifactor rezistente la phishing -, să aplice actualizări de firmware și să retragă dispozitivele cu suport expirat.
De asemenea, se recomandă restricționarea accesului prin liste de autorizare a adreselor IP, menținerea unor copii de rezervă offline și monitorizarea continuă a jurnalelor de activitate.
Alerta vine după ce luna trecută instalții de refrigerare din sute de magazine din Franța au fost afectate de un atac cibernetic, producând pagube majore.
La începutul lunii noiembrie, peste 100 de magazine din mai multe țări europene au suferit un atac similar, în unele cazuri hackerii pornind funcția de dezghețare a frigiderelor sau crescând temperatura la +50 °C.
Într-un incident mai recent, atacatorii au declanșat alarmele în depozitele frigorifice ale serviciul național francez de transfuzii sanguine după ce au crescut de la distanță temperatura in camerele frigorifice pentru păstrarea plasmei și a probelor biologice.