AI
-

DIVD: Agent AI a exploatat un zero-day în sistemul de tichete Zammad
DIVD a dezvăluit că breșa de securitate suferită recent în propria rețea s-a produs prin exploatarea a două vulnerabilități zero-day în platforma de ticketing Zammad
-

Agenți AI autonomi au încercat să spargă site-uri guvernamentale din SUA și Canada
Agenți AI autonomi care căutau statistici publice au efectuat tentative rudimentare de atac, inclusiv injecții SQL, împotriva unor site-uri ale guvernelor american și canadian.
-
Agent AI sparge rețeaua organizației nonprofit de securitate cibernetică DIVD
Un agent AI a compromis rețeaua organizației de securitate cibernetică nonprofit DIVD exploatând o vulnerabilitiate și automatizând activitățile ulterioare.
-
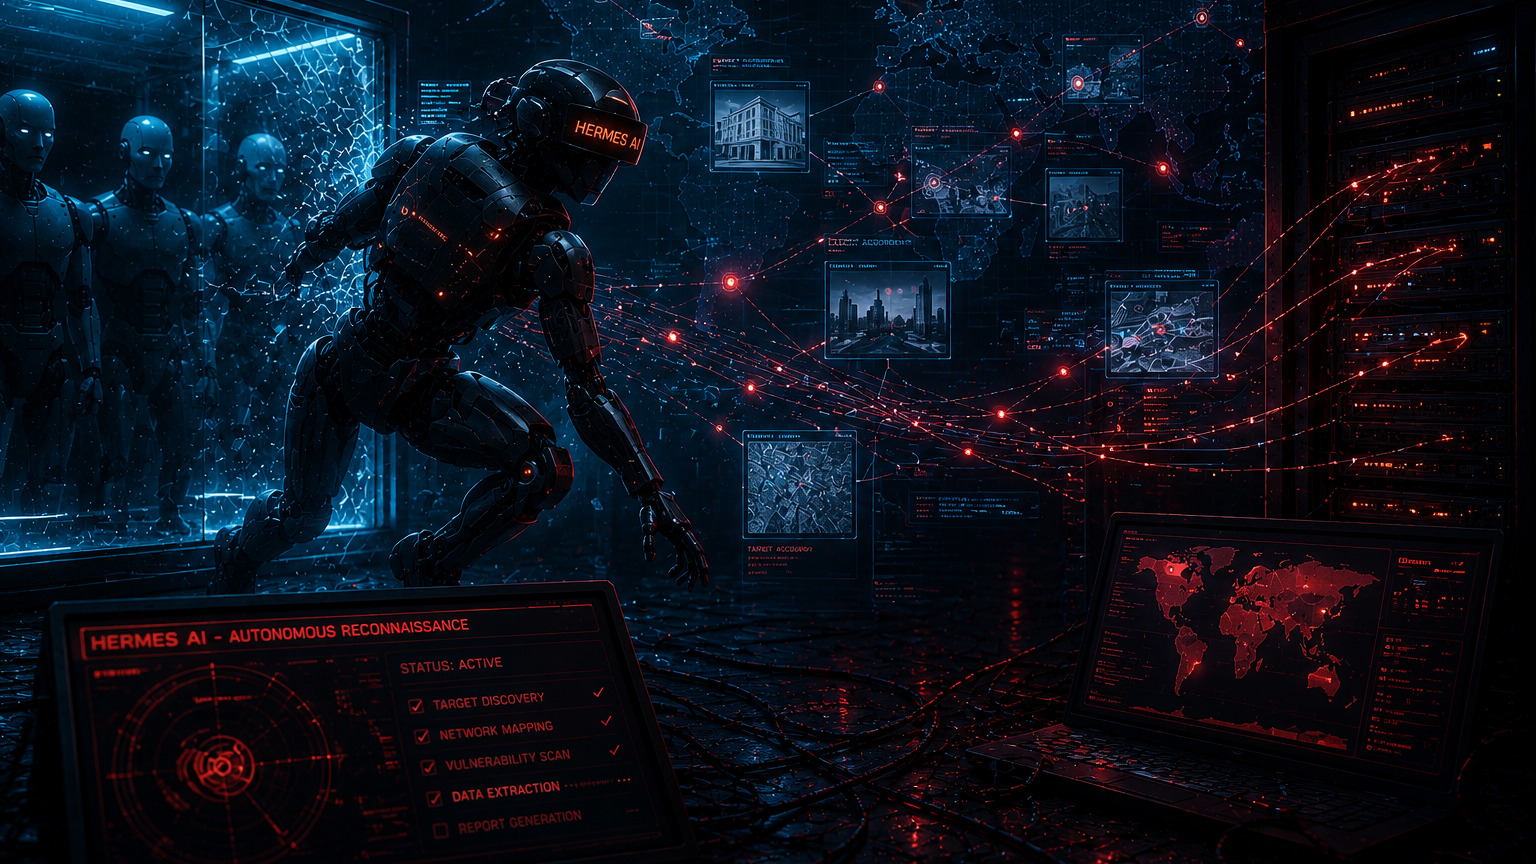
Hermes AI în mod autonom infectează sistemele Ministerului de Finanțe al Thailandei
Un actor necunoscut a folosit agentul AI open-source Hermes într-o operațiune de spionaj cibernetic, pentru automatizarea unor activități de post exploatare în infrastructura Ministerului Finanțelor din Thailanda.
-
Modele OpenAI de test scapă din izolare și atacă serverele Hugging Face
OpenAI a dezvăluit un incident de securitate fără precedent în care modelele sale de inteligență artificială au părăsit un mediu de testare izolat și au compromis infrastructura de producție a platformei Hugging Face, în timpul unei evaluări interne de capabilități cibernetice.
-
JadePuffer: primul atac ransomware condus în totalitate de un agent AI
O operațiune ransomware denumită JADEPUFFER a folosit un agent AI pentru orchestrarea autonomă a tuturor etapelor de atac, de la acces inițial până la criptarea datelor.
-
Hackerii au furat mii de conturi Instagram prin exploatarea unui sistem AI de suport
Hackerii au furat peste 20.000 de conturi Instagram după ce au exploatat timp de mai multe săptămâni un instrument intern asistat de inteligență artificială pentru resetarea parolelor fără a fi nevoie de autentificarea în doi pași (2FA).
-
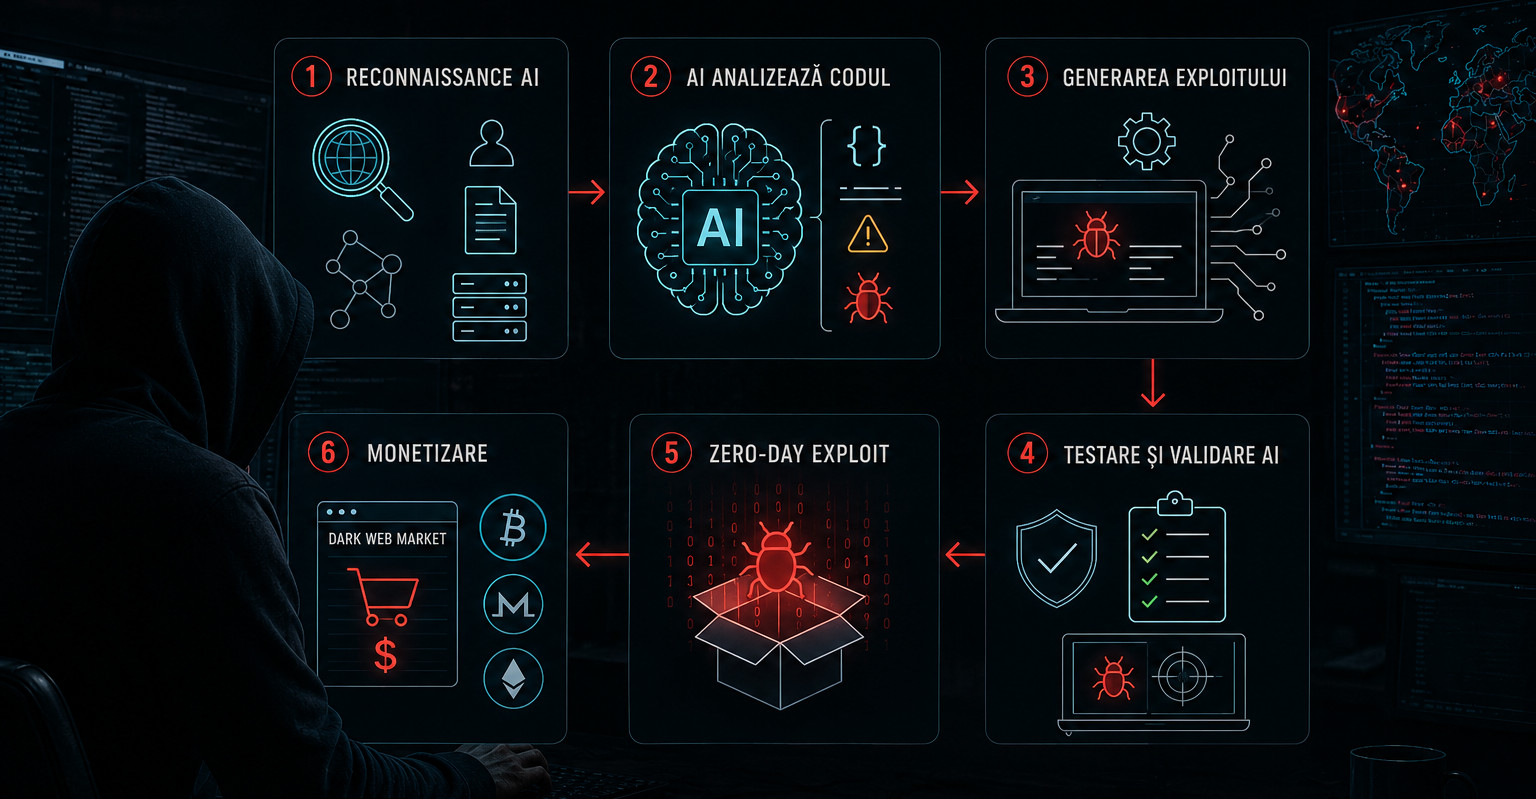
Google: atacatorii folosesc AI pentru a crea exploituri zero-day și malware autonom
Pentru prima dată, analiștii de securitate au identificat un exploit zero-day care din evaluările lor pare a fi fost creat cu ajutorul inteligenței artificiale de către un grup de criminalitate cibernetică.
-
WormGPT 4 și KawaiiGPT – modele LLM fără restricții etice ce ajută atacatorii
Modelele de tip large language model (LLM) dezvoltate cu intenții malițioase, precum WormGPT 4 și KawaiiGPT, elimină barierele de acces la infracționalitate, democratizând utilizarea atacurilor bazate pe AI prin funcționalități avansate și lipsa filtrelor etice.
-
Date ale clienților OpenAI expuse într-o breșă la furnizorul Mixpanel
OpenAI a anunțat că o breșă de securitate la furnizorul său de analytics Mixpanel a expus date de identificare limitate ale unor utilizatori ai platformei API, fără a afecta infrastructura sau sistemele companiei.