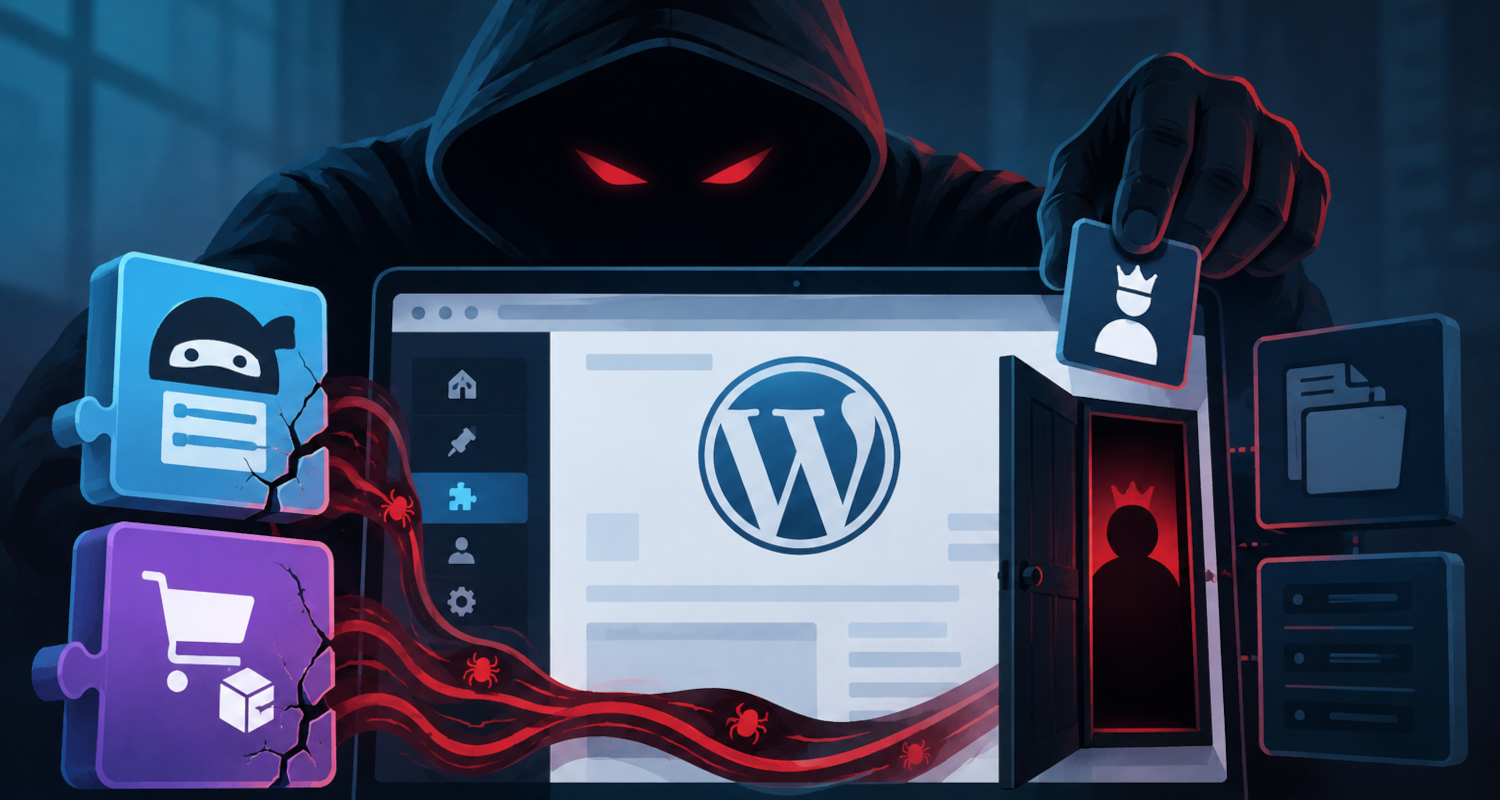
Cercetătorii în securitate cibernetică avertizează că hackerii exploatează activ vulnerabilități de tip cross-site scripting (XSS) în două plugin-uri WordPress, Ninja Forms și WPC Product Bundles for WooCommerce, pentru a prelua controlul asupra site-urilor vizate prin instalarea de backdoor-uri și crearea de conturi de administrator frauduloase.
Campania a fost identificată pe 4 octombrie de către Patchstack, o companie de securitate pentru ecosistemul WordPress, inițial vizând utilizatorii plugin-ului WPC Product Bundles for WooCommerce. A doua zi, aceeași activitate a fost observată și împotriva utilizatorilor Ninja Forms.
Ambele vulnerabilități, catalogate drept CVE-2026-93836 și CVE-2026-94504, au primit un scor ridicat de severitate și necesită o sesiune autentificată pentru a fi exploatate.
În ambele cazuri, payload-ul JavaScript malițios provenea de pe domeniul „imgcdn1[.]com”, ceea ce sugerează că în spatele ambelor atacuri se află același actor, potrivit Patchstack.
Mecanismul de atac constă în plantarea unui script JavaScript malițios în datele comenzilor WooCommerce sau în răspunsurile formularelor Ninja Forms.
Când un administrator autentificat accesează acel conținut, scriptul se execută în contextul unei sesiuni cu privilegii ridicate, obține datele administrative necesare și instalează un plugin malițios deghizat drept „WP Smart Thumbnails” versiunea 1.2.4, de la un pretins furnizor numit „MediaPress Labs”.
Această secvență a atacului creează patru mecanisme de persistență și acces ulterior:
- un cont de administrator vizibil
- un cont invizibil în lista de utilizatori din dashboard
- o adresă URL secretă de autentificare
- un manager de fișiere accesibil fără autentificare
Contul ascuns reprezintă un risc deosebit. „Nu apare în Users → All Users, nu apare în filtrul Administrator și nu este contorizat în totalurile afișate deasupra listei”, explică Patchstack.
Contul de administrator are drepturi depline pe care proprietarul site-ului nu îl poate vedea, avertizează experții.
Chiar dacă plugin-ul fals este eliminat, contul ascuns și URL-ul secret continuă să funcționeze ca mecanisme de persistență prin plugin-uri auxiliare separate, cu marcaje temporale modificate retroactiv pentru a evita detectarea.
Ninja Forms este instalat pe peste 500.000 de site-uri WordPress, iar WPC Product Bundles for WooCommerce pe peste 30.000.
Patchstack precizează că exploatarea este deocamdată limitată ca amploare, însă recomandă administratorilor să actualizeze imediat la versiunile corectate: WPC Product Bundles for WooCommerce 8.6.7 sau mai recent și Ninja Forms 3.15.4 sau mai recent.
Actualizarea plugin-ului previne exploatările ulterioare, dar nu elimină o infecție existentă, motiv pentru care administratorii sunt sfătuiți să verifice dacă site-urile lor au fost deja compromise.