
Un grup de spionaj cibernetic asociat Rusiei a compromis o instituție guvernamentală din România și a configurat malware-ul instalat pe serverele Microsoft Exchange pentru a colecta selectiv mesaje schimbate cu NATO și instituțiile Uniunii Europene.
Toolset-ul, denumit Cereal de cercetătorii ESET, a fost identificat inițial pe 28 noiembrie 2025 într-o instituție guvernamentală din Kazahstan.
După îmbunătățirea detecțiilor, ESET l-a găsit și într-o organizație guvernamentală din România, compromisă în jurul datei de 23 decembrie 2025.
Activitatea atacatorului s-a intensificat începând cu 20 ianuarie 2026.
Cum erau selectate mesajele
Componenta CerealBox rulează în serviciul de transport Microsoft Exchange și inspectează mesajele care trec prin server. Mesajele legitime își continuă traseul normal, iar malware-ul poate păstra separat o copie a celor considerate relevante.
Erau selectate mesajele cu un atașament .doc, .docx sau .pdf care corespundeau unor criterii hardcodate: expeditor, destinatar, fragmente din subiect ori numele atașamentului. La instituția din România, configurația urmărea adresele din domeniile nato.int și europa.eu, plus câteva persoane care, potrivit ESET, par implicate în activități guvernamentale legate de NATO și UE.
Copiile erau comprimate, criptate și stocate pe server, pregătite pentru exfiltrare. ESET a observat comenzi pentru citirea și ștergerea acestor fișiere, dar nu precizează dacă mesajele colectate în România au fost efectiv exfiltrate.
Serverul Exchange al victimei, folosit ca punct de control
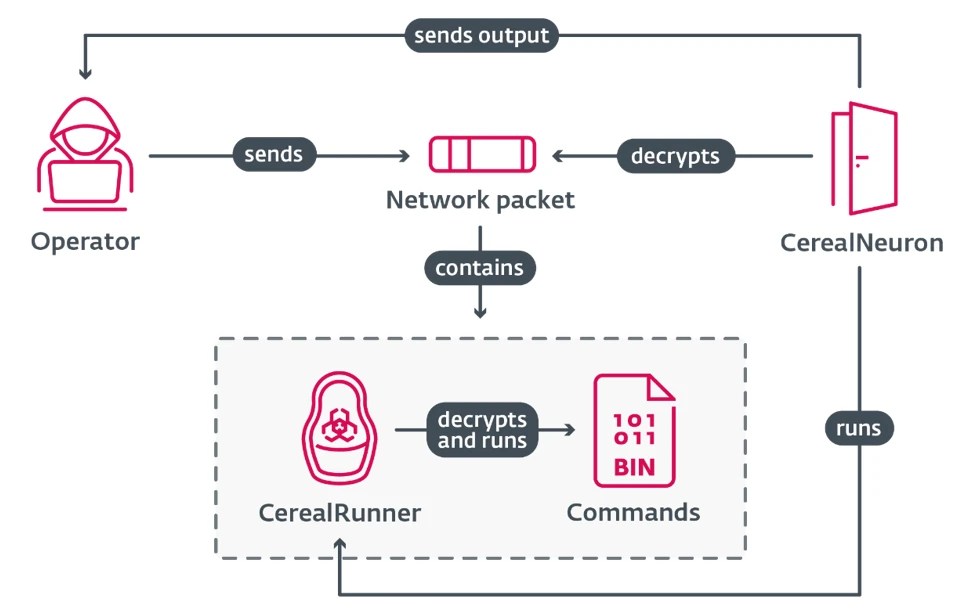
ESET nu a identificat infrastructură externă de comandă și control. Backdoor-ul pasiv CerealNeuron așteaptă pe serverul compromis cereri HTTPS pe căi care imită Outlook Web Access, Autodiscover și ActiveSync, precum https://*:443/owa/sdds/, execută comenzile din cererile valide și redirecționează restul către pagini de eroare Exchange. Adresele IP ale operatorilor nu au putut fi determinate.
Cum ajunge CerealBox în fluxul de email
CerealBox trebuie să ruleze în EdgeTransport.exe, procesul Exchange care gestionează transportul mesajelor. Injectorul CerealIron introduce cod .NET în procesul țintă; pentru că operatorii au indicat doar PID-ul, ESET consideră EdgeTransport.exe ținta probabilă.
Acolo, malware-ul nu înregistrează un agent de transport nou, care ar lăsa urme în configurație, ci înlocuiește în memorie mecanismele de creare ale agenților existenți cu versiuni care execută întâi codul malițios. Potrivit ESET, metoda nu a mai fost documentată la alte familii de malware.
Un toolset modular
CerealRunner transportă și execută programe .NET criptate. ESET a observat mii de astfel de binare, multe fiind comenzi compilate separat, printre care:
- descărcarea inbox-urilor prin Exchange Web Services;
- interogarea Active Directory prin LDAP;
- extragerea LSA Secrets;
- citirea și ștergerea fișierelor în care CerealBox stoca mesajele.
CerealLoader folosește un punct de intrare nativ și mecanismul VTable Fixups, iar operatorii l-au plasat în directoare de sistem sau în cache-ul de imagini native .NET, sub nume care imitau componente Microsoft.

Atribuirea către Turla
ESET atribuie cu probabilitate ridicată toolset-ul grupării Turla, în principal pentru că a fost folosit împreună cu o componentă atribuită anterior public grupării și descrisă de Palo Alto Networks.
CerealNeuron seamănă funcțional și cu Neuron, malware atribuit Turla în 2017 de National Cyber Security Centre din Marea Britanie.
Turla, activă cel puțin din 2004, este considerată asociată Serviciului Federal de Securitate al Rusiei (FSB).
Instituția guvernamentală românească compromisă nu a fost identificată public, iar metoda de acces inițial nu a putut fi stabilită.
ESET consideră că atacatorul ar fi putut exploata o vulnerabilitate neadresată în serverele Exchange accesibile din internet.
Alte atacuri rusești asupra instituțiilor românești
În martie anul acesta, compania de threat intelligence Hunt.io a descris un toolkit găsit pe un server pe care îl atribuie, cu încredere medie spre ridicată, grupării APT28 (Fancy Bear), asociată serviciului de informații militare GRU.
Toolkit-ul exploata vulnerabilități XSS din webmailul Roundcube: simpla deschidere a unui email malițios putea duce la furtul parolelor, al secretelor 2FA și al mesajelor.
Într-un al doilea director expus pe același server, compania de securitate cibernetică Ctrl-Alt-Intel a identificat printre victime 62 de adrese ale Forțelor Aeriene Române și cinci ale Academiei Forțelor Aeriene.
Atacatorul a creat reguli de redirecționare a emailurilor pentru conturile academiei, dar a eșuat la Forțele Aeriene, al căror server nu suporta ManageSieve.
APT28 și Turla sunt grupări distincte ale statului rus, fiind asociate cu serviciile GRU (agenție militară de informații externe), respectiv FSB (agenție de securitate internă).
ESET a publicat indicatorii de compromitere (IoCs), precum și un paper tehnic [PDF] despre metodele folosite de Turla.